O Zabbix costuma ser o sistema mais "privilegiado" da rede do provedor: tem credencial SNMP de todos os equipamentos, acesso de gerência a OLT, roteador e servidor, e às vezes até permissão de executar script remoto. Por isso, CVE no próprio Zabbix merece a mesma atenção que CVE em roteador de borda. Em 2026 a lista já é razoável — e boa parte depende de configuração pra ser explorável, o que é justamente onde dá pra agir.
As principais de 2026
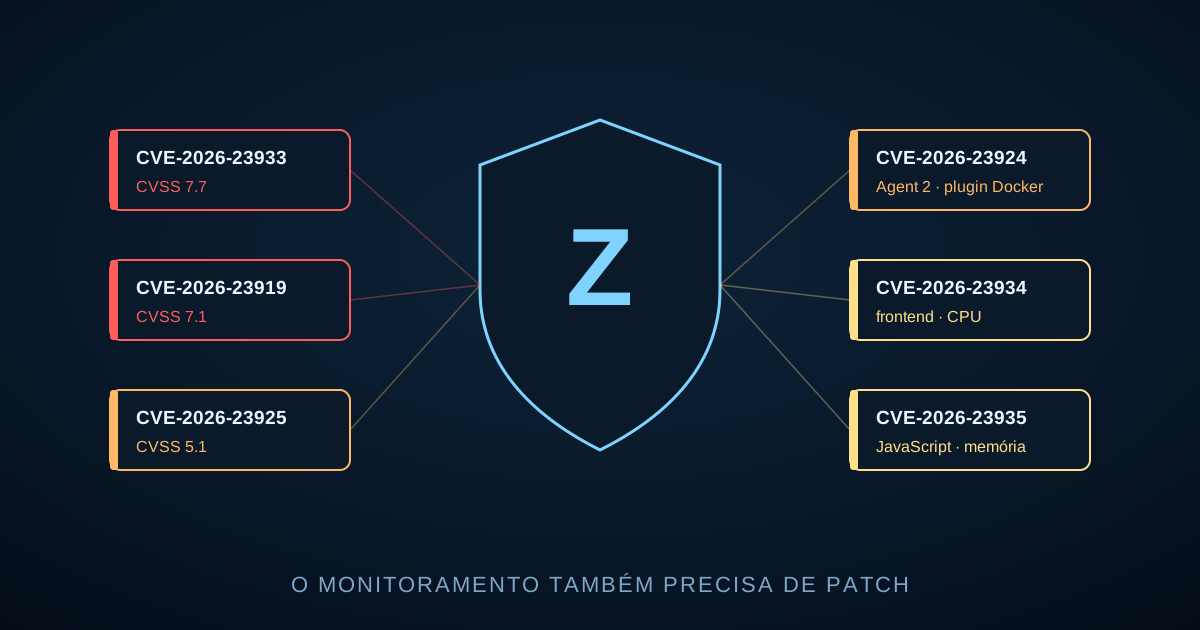
- CVE-2026-23933 (CVSS 7,7) — sessão forjável no Zabbix 7.4. A chave usada pra assinar sessões do frontend foi gravada por engano no seed do banco, ou seja, era a mesma em várias instalações. Quem tem essa chave consegue forjar cookie de sessão válido. A exploração exige autenticação SAML com usuário guest habilitado. Mitigação: desabilitar guest, aplicar a correção e rotacionar a chave de sessão depois do patch.
- CVE-2026-23919 (CVSS 7,1) — vazamento entre contextos JavaScript. Server e proxy reaproveitavam contextos do motor JavaScript (Duktape) por desempenho — usado em script items, preprocessing JavaScript e webhooks. Um administrador comum (não super admin) podia ler dado de hosts aos quais não tinha acesso.
- CVE-2026-23925 (CVSS 5,1) —
configuration.importsem checar papel. Usuário com papel User e permissão de escrita em host/template conseguia criar objetos via API de importação, contornando restrições que o frontend aplicava. - CVE-2026-23924 — injeção de argumento no plugin Docker do Agent 2, por falta de sanitização em parâmetros do
docker.container_info. - CVE-2026-23935 (leitura fora dos limites via HttpRequest em JavaScript) e CVE-2026-23934/23938 (consumo de CPU no frontend por requisição forjada, exige usuário autenticado).
O padrão por trás da lista
Quase todas exigem algum acesso prévio: usuário autenticado, administrador sem super-privilégio, SAML com guest, acesso de rede ao frontend. Isso não as torna irrelevantes — torna o hardening tão importante quanto o patch:
- Frontend e API fora da internet aberta. Acesso por VPN ou allowlist de IP.
- Usuário guest desabilitado se ninguém usa (quase nunca é usado em provedor).
- Papéis enxutos. Técnico de campo não precisa de escrita em template; integração não precisa de super admin.
- Revisar scripts JavaScript customizados (preprocessing, webhooks) e evitar variáveis globais.
- Agent 2 só com os plugins necessários.
- Acompanhar os boletins: o Zabbix publica as correções no seu tracker de segurança e nas release notes das versões de manutenção (7.0.x e 7.4.x).
Na prática
Se você está no 7.4, a CVE-2026-23933 é a prioridade — especialmente se usa SAML. Se está no 7.0 LTS, mantenha a versão de manutenção mais recente e revise papéis e scripts. E em qualquer caso: o servidor de monitoramento deve ser tratado como ativo crítico, com acesso tão restrito quanto o do roteador de borda.
Quer uma revisão de hardening do seu Zabbix? Fale com a gente.
Fontes: SentinelOne — CVE-2026-23933, SentinelOne — CVE-2026-23919, SentinelOne — CVE-2026-23925, SentinelOne — CVE-2026-23924 e Strix — CVE-2026-23934.