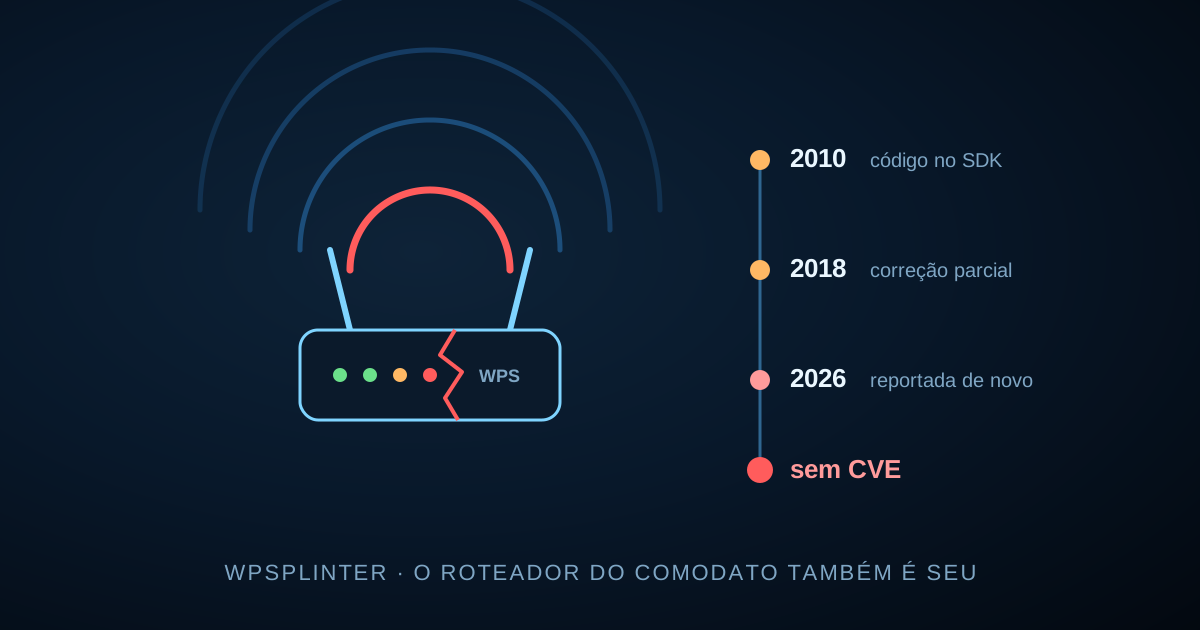
Em 16 de outubro de 2026, na conferência Hexacon, em Paris, o pesquisador Quentin Kaiser apresentou uma falha no código de WPS (Wi-Fi Protected Setup) que a Broadcom distribui no SDK de Wi-Fi dos seus chips. Ele batizou de WPSplinter — o nome existe porque não existe outro: a Broadcom não pediu identificador CVE, e o encaminhamento ao CERT/CC foi encerrado depois da recusa.
O detalhe que interessa a provedor: os equipamentos demonstrados não eram roteadores de prateleira, eram gateways entregues por operadoras na Bélgica (Proximus, Orange e VOO). É exatamente o perfil do roteador que o provedor regional brasileiro instala em comodato.
O que se sabe até agora
- Vetor: o tratamento de mensagens WPS fragmentadas corrompe memória. O ataque parte da interface Wi-Fi, de quem está no alcance do rádio, sem conhecer a senha da rede e sem completar pareamento WPS.
- Impacto demonstrado: extração da chave Wi-Fi da memória num gateway e shell remoto em outro. Em condições específicas, execução de código como root.
- Chips citados: famílias BCM3380/3383/33834 (eCos) e BCM3390, BCM65xx e BCM68xx (Linux) — presentes em cable modems, gateways xDSL/GPON e roteadores de várias marcas.
- Idade do problema: o código está no SDK desde pelo menos 2010. Uma correção parcial circulou em 2018; a falha foi reportada de novo em julho de 2026.
- Correção: a Broadcom diz que o conserto existe e que cabe aos fabricantes integrá-lo. Pra algumas plataformas antigas, segundo o pesquisador, não há correção utilizável. E desligar o WPS no painel reduz a exposição, mas não necessariamente remove o código vulnerável em todo modelo.
Ainda não há lista oficial de modelos afetados. O impacto depende de modelo, revisão de hardware e versão de firmware — não só da marca.
Por que isso é problema do provedor, não só do assinante
Quando o roteador é do provedor, a responsabilidade prática também é. O cliente não vai ler notícia de conferência em Paris; ele vai ligar quando a rede dele for invadida, ou quando o roteador dele virar mais um nó de botnet saindo pelo seu bloco de IP. E sem CVE, os scanners e boletins que normalmente avisariam ficam mudos.
A pergunta que separa o provedor que reage em dias do que reage em meses é simples: você consegue responder agora quantos roteadores de cada modelo, revisão e firmware você tem instalados, e em quais bairros?
O que fazer esta semana
- Inventário de CPE por chipset. Puxar do ACS/TR-069, do sistema de provisionamento ou da coleta SNMP: modelo, revisão de hardware, firmware. Cruzar com o fabricante pra saber qual SoC Wi-Fi cada um usa.
- Perguntar ao fornecedor, por escrito. Para cada modelo da sua base: é afetado? Existe firmware corrigido? Qual versão? "Sempre atualize" não é resposta.
- Desativar WPS em massa onde der, via ACS — como redução de risco, não como solução.
- Firmware corrigido em ondas, começando pelos clientes corporativos e por modelos com mais unidades na rua.
- Plano de troca pros modelos sem correção. Equipamento em comodato sem patch é passivo que fica na sua conta.
- Vigiar comportamento anômalo da base: CPE com reboot inesperado, mudança de configuração fora do provisionamento, tráfego de saída atípico. Isso não prova exploração, mas é o sinal que aparece primeiro.
Inventário é segurança
Esse caso repete um padrão que já vimos com ONU em botnet e com equipamento fim de vida: a correção quase nunca é o gargalo — o gargalo é saber onde está o que precisa ser corrigido. Se a sua base de CPE ainda vive numa planilha desatualizada, vale ver como o NOC Geomap organiza equipamento por modelo e posição no mapa.
Fontes: PCWorld, TechSpot, SempreUpdate.