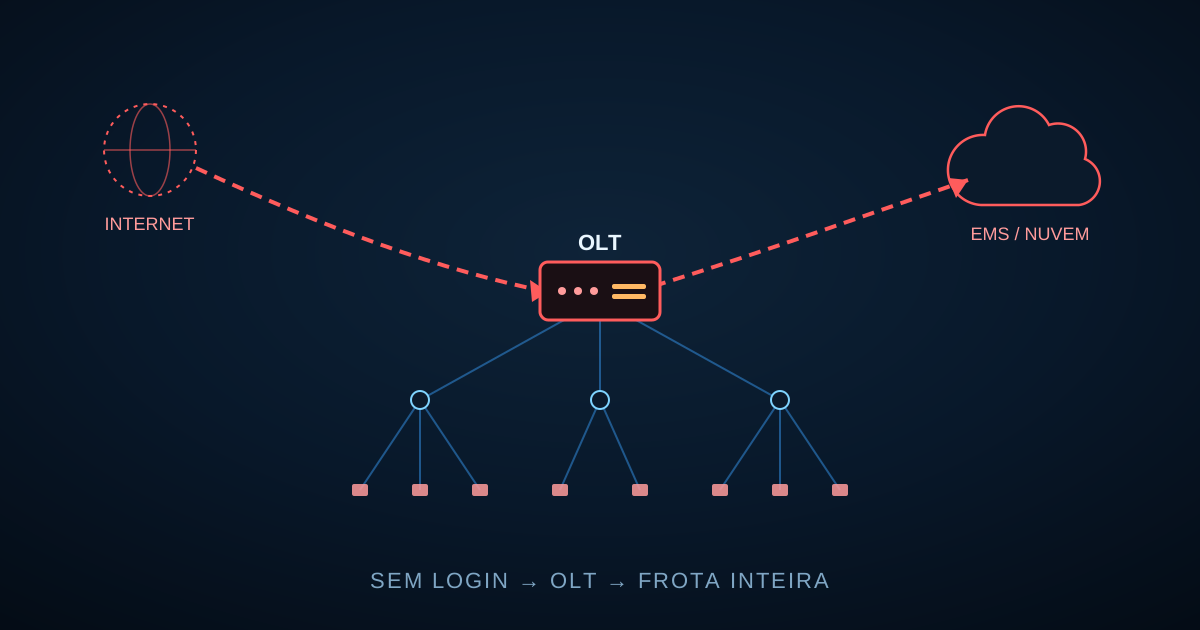
A conversa sobre segurança em FTTH costuma parar na ONU — o equipamento na casa do cliente, barato, numeroso, frequentemente desatualizado. Mas a pesquisa publicada pela Quarkslab em maio de 2026 mira um degrau acima: a OLT, o equipamento que concentra e gerencia centenas ou milhares de clientes de uma vez. E o que ela encontrou em OLTs GPON da VSOL — marca muito presente em provedor regional brasileiro — foi um conjunto de falhas que dispensam login.
O que foi encontrado
Os pesquisadores analisaram vários modelos da linha V1600 (entre eles V1600GS-O32, V1600G1-B, V1600G2-B, V1600GT e V1600XG02) e o software de gestão de frota VSOL Cloud EMS. Os pontos principais:
- Injeção de comando sem autenticação em mais de um caminho — no recurso de traceroute (tanto via interface web quanto via SNMP) e no fluxo de autenticação TACACS+.
- Upload arbitrário de arquivo e vazamento de informação no Cloud EMS, também sem autenticação.
- Credencial padrão compartilhada entre modelos e versões de firmware — o que derruba ainda mais a barreira pra quem tenta explorar.
O cenário descrito é encadeado: comprometer uma OLT exposta e, a partir dela, pivotar pro gerenciador em nuvem — e de lá, potencialmente, pro restante da frota. O artigo não cita identificadores CVE nem patch do fabricante; a recomendação é aplicar mitigações compensatórias enquanto a correção não chega.
Por que OLT é alvo diferente de ONU
Uma ONU comprometida afeta um cliente (ou vira um bot a mais numa botnet). Uma OLT comprometida dá ao atacante posição privilegiada no meio da rede de acesso:
- Interrupção em massa — derrubar ou reconfigurar PONs inteiras de uma vez.
- Interceptação — o tráfego de todos os assinantes daquela OLT passa por ela.
- Pivô pro core — a OLT normalmente tem rota pra VLAN de gerência, pro servidor de autenticação e, em muitos provedores, pro próprio monitoramento.
Checklist de hardening (vale pra qualquer marca)
- Gerência só por rede dedicada. Interface web, SSH, Telnet e SNMP da OLT acessíveis apenas da VLAN/VRF de gerência, com ACL explícita. Nunca da internet, nunca da rede de cliente.
- Trocar credencial padrão em todos os equipamentos, com senha única por OLT — e confirmar, não presumir.
- Desligar o que não se usa: Telnet, HTTP sem TLS, SNMP v1/v2c com community padrão, recursos de diagnóstico expostos.
- Gerenciador de frota (EMS/cloud) fora da internet aberta, atrás de VPN.
- Monitorar tentativa de acesso: log de login na OLT e mudança de configuração fora de janela de manutenção devem virar alerta, não só linha em syslog.
- Acompanhar firmware: ter, por equipamento, a versão atual coletada automaticamente — pra quando o patch sair, saber exatamente quem falta.
Onde o monitoramento entra
Boa parte desse checklist é invisível até o dia do incidente. Saber quais OLTs respondem em serviço de gerência a partir de onde não deveriam, qual firmware cada uma está rodando e em qual POP ela fica é o tipo de informação que precisa estar à mão antes do próximo alerta — não montada às pressas numa planilha. Se quiser ver como o NOC Geomap cruza esse inventário com a posição de cada OLT no mapa, dá uma olhada em como funciona.
Fontes: Quarkslab — How OLTs may have exposed entire ISP networks.