2026 está sendo o pior ano de DDoS no Brasil desde que se mede isso com alguma regularidade. Os números que saíram nos últimos dois meses não deixam muita margem pra dúvida — e quase todos apontam pro mesmo tipo de alvo: operadora de telecom, inclusive provedor pequeno.
O que os relatórios recentes mostram
- A Huge Networks registrou mais de 108 mil ataques só em junho, alta de 121% sobre maio. Em julho, mitigou um único ataque de 6,86 Tbps contra uma operadora de telecom do Sudeste — recorde da empresa, com cerca de 3h20 de duração. No acumulado de janeiro a julho, o volume de ataques cresceu 85%.
- O relatório de DDoS do primeiro semestre da Cloudflare colocou o Brasil como maior origem de tráfego de ataque do mundo (14,9% no semestre, passando de 21% no segundo trimestre). E trouxe o dado mais importante pra quem opera rede: mais de 90% dos ataques de camada de rede terminaram em menos de 10 minutos, e quase 97% ficaram abaixo de 500 Mbps.
- A A10 Networks documentou, em fevereiro, 17,5 mil ataques em seis dias no Brasil — quase todos contra cinco provedores regionais de fibra, usando carpet bombing em várias portas ao mesmo tempo.
O recado é que o provedor regional não está "abaixo do radar" de ninguém. Ele está no centro dele.
Carpet bombing: o ataque feito pra não disparar alarme
O DDoS clássico mira um IP só, com um volume enorme. Fácil de ver: um host sozinho recebendo 20 Gbps aparece em qualquer gráfico.
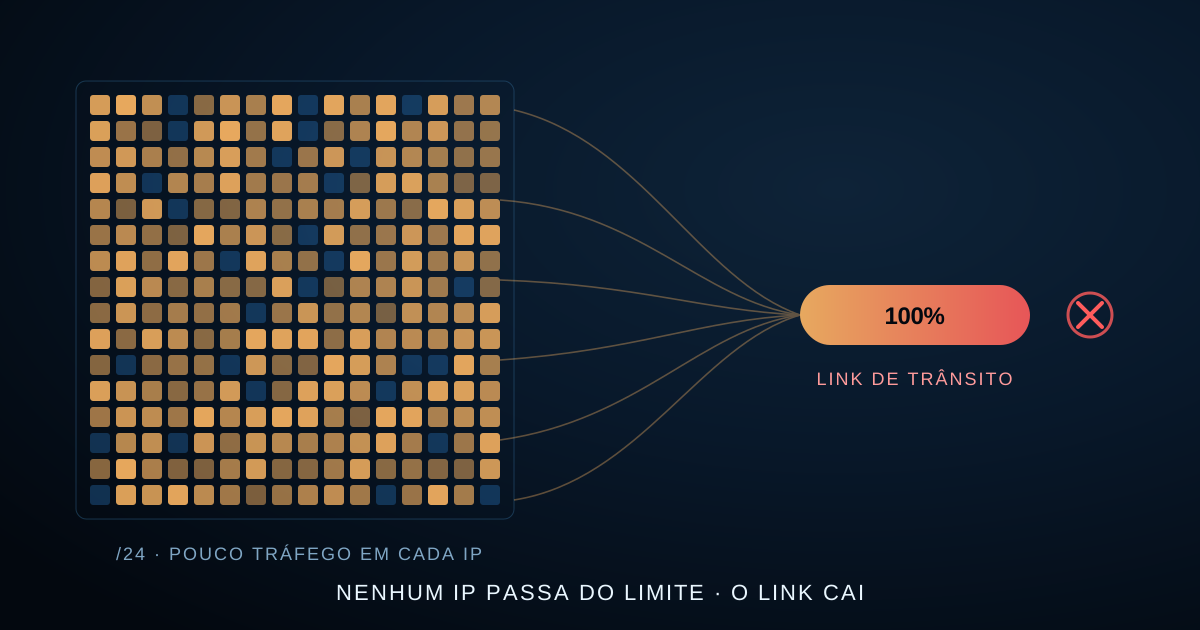
O carpet bombing faz o contrário. Ele espalha o tráfego pelo bloco inteiro — um /24, às vezes um /22 — mandando um pouco pra cada endereço. Nenhum IP isolado passa do limite que dispararia uma regra de mitigação por destino. Mas a soma de centenas de fluxos pequenos lota o link de trânsito do provedor, e quem cai é todo mundo atrás dele.
Do lado do cliente, isso se parece com "internet lenta" ou "caiu e voltou". Do lado do NOC, se a ferramenta só olha por IP de destino ou só tem gráfico com média de 5 minutos, pode não parecer nada.
Onde o monitoramento comum falha
Dois problemas se somam:
- Granularidade. Se o item de tráfego da interface de trânsito é coletado a cada 5 minutos, um ataque de 6 minutos vira um "degrau" diluído na média. Com 90% dos ataques abaixo de 10 minutos, coleta lenta é praticamente cegueira.
- Visão por destino só. Regra de "IP recebendo mais de X" não pega tráfego espalhado. O sinal do carpet bombing está no agregado — o link inteiro — e na mudança de perfil: muito pacote pequeno, UDP de portas incomuns, muitos destinos diferentes ao mesmo tempo.
O que dá pra ajustar hoje
Sem substituir o serviço de mitigação (que continua sendo necessário — ninguém absorve Tbps sozinho), dá pra garantir que o NOC veja o ataque e saiba o que está acontecendo:
- Intervalo curto nas interfaces que importam. Trânsito, PTT e uplink de POP com coleta de 30 a 60 segundos no Zabbix. Não precisa fazer isso nas milhares de portas de acesso — só nas poucas que, se saturarem, derrubam todo mundo.
- Pacotes por segundo, não só bits. Ataque com pacote pequeno pode lotar a CPU do roteador antes de lotar o link. Os contadores de pacotes unicast da IF-MIB já estão lá; é questão de coletar e criar trigger.
- Trigger de desvio, não só de limiar. "Tráfego de entrada 3x acima da média da mesma hora na semana passada" pega ataque em horário de baixo uso, quando 70% do link não chamaria atenção.
- Flow nas bordas. NetFlow/sFlow/IPFIX é o que mostra quantos destinos e quais portas — exatamente o que denuncia carpet bombing. Se o provedor já exporta flow pra alguma ferramenta, vale cruzar o horário com o alarme de tráfego.
- Runbook pronto. Quem aciona a mitigação do upstream, como, e em quanto tempo. Em ataque de 10 minutos, gastar 15 procurando o telefone do trânsito é perder a janela inteira.
E, do outro lado da moeda: o Brasil ser a maior origem de ataques significa que parte desse tráfego sai de equipamento de cliente de provedor brasileiro. Já falamos sobre isso no post sobre ONU virando bot — o upload anômalo da sua base é problema seu também.
Se quiser revisar quais interfaces da sua borda estão com coleta lenta demais pra pegar esse tipo de ataque, fale com a gente.
Fontes: IT Forum — Ataques DDoS sobem 121% em junho, CISO Advisor — Huge Networks aponta alta de 85% em ataques DDoS, Cloudflare — DDoS Threat Report H1 2026 e A10 Networks — Attackers Hit Brazil's Regional ISPs.