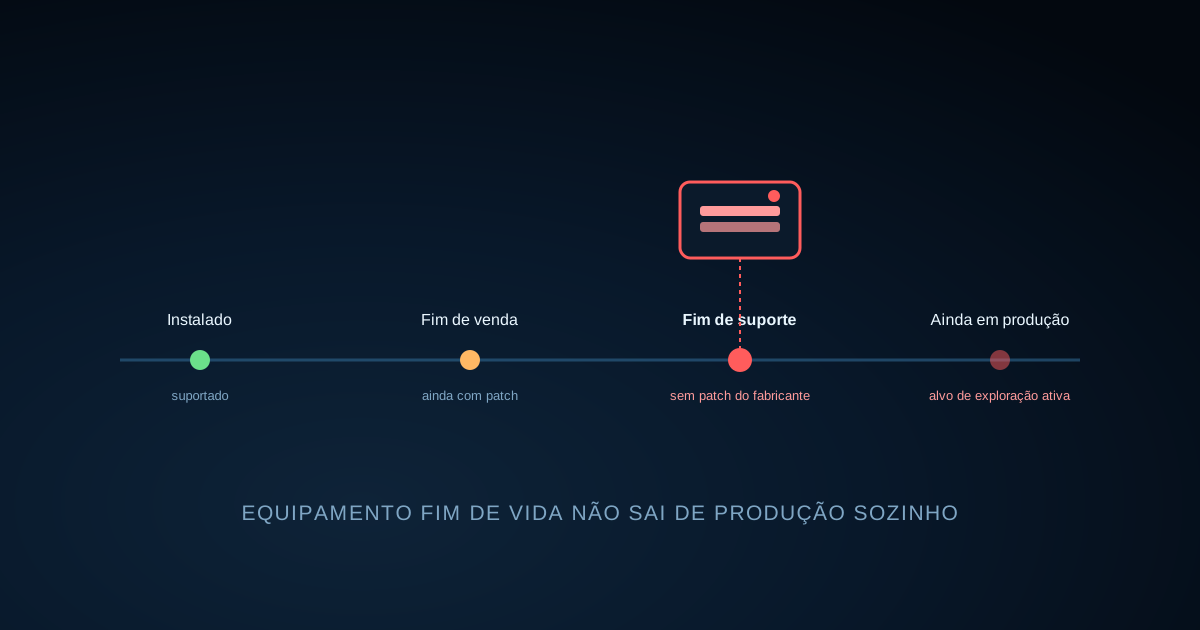
Em 2026, a CISA — agência de cibersegurança do governo americano — publicou a diretiva BOD 26-02, obrigando todas as agências civis federais a inventariar e substituir equipamento de borda (roteador, firewall, gateway VPN) que já saiu de suporte do fabricante. O motivo declarado: campanhas de exploração ativa e em massa mirando justamente esse tipo de equipamento, que a agência descreve como "ameaça substancial e constante".
Por que isso não é só assunto de governo americano
A diretiva vale formalmente só pra agências federais dos EUA — mas o padrão de risco que ela descreve não tem fronteira nenhuma. Equipamento de rede que passou do fim de suporte do fabricante, continua em produção porque trocar custa caro e dá trabalho, e vai ficando invisível dentro do inventário — isso descreve boa parte das OLTs, switches e roteadores de borda que sustentam rede de provedor regional pelo Brasil afora. O incentivo pra deixar rodando é sempre o mesmo: "funciona, por que trocar". O problema é que esse raciocínio ignora que atacante não escolhe alvo pelo tamanho da empresa — escolhe pela superfície exposta, e equipamento sem patch há anos é superfície exposta por definição.
O que a diretiva manda fazer — e que serve como checklist pra qualquer operação
Os prazos da BOD 26-02 são específicos pra agência federal, mas a sequência de ação é um roteiro que qualquer provedor pode adaptar:
- Atualizar firmware/software de todo equipamento fim de suporte pra versão mais recente disponível do fabricante, imediatamente, onde ainda existir.
- Inventariar todo equipamento fora de suporte — a diretiva deu três meses pra esse levantamento nas agências federais.
- Descomissionar o que não tem mais suporte nenhum do fabricante, com prazo definido (um ano, no caso da diretiva).
- Criar processo contínuo de descoberta de equipamento fim de vida, em vez de tratar isso como levantamento único (dois anos pra maturidade completa desse processo).
Pra quem opera rede de provedor
O ponto de partida mais realista não é o passo 3 — é o passo 2. Se o inventário de OLT, roteador e switch da sua operação não tem uma coluna com "data de fim de suporte do fabricante" ao lado de cada modelo, esse é o gap mais barato de fechar primeiro: não exige comprar equipamento novo, só exige saber onde está o risco. E a boa notícia é que boa parte desse dado já está capturada pelo seu monitoramento — modelo e versão de firmware por equipamento é informação que o Zabbix já coleta na maioria dos ambientes; falta só organizar isso numa visão de risco, e se possível cruzar com a localização geográfica de cada item pra saber onde o risco está concentrado antes de decidir por onde começar a trocar.
Se o seu inventário de equipamento de borda ainda não tem essa visão organizada, vale começar por aí antes que a decisão seja tomada por um atacante. Fale com a gente ou veja como o NOC Geomap ajuda a visualizar sua infraestrutura no mapa.
Fontes: CISA — Ordem a agências federais pra fortalecer segurança de equipamento de borda e BleepingComputer — CISA orders federal agencies to replace end-of-life edge devices.