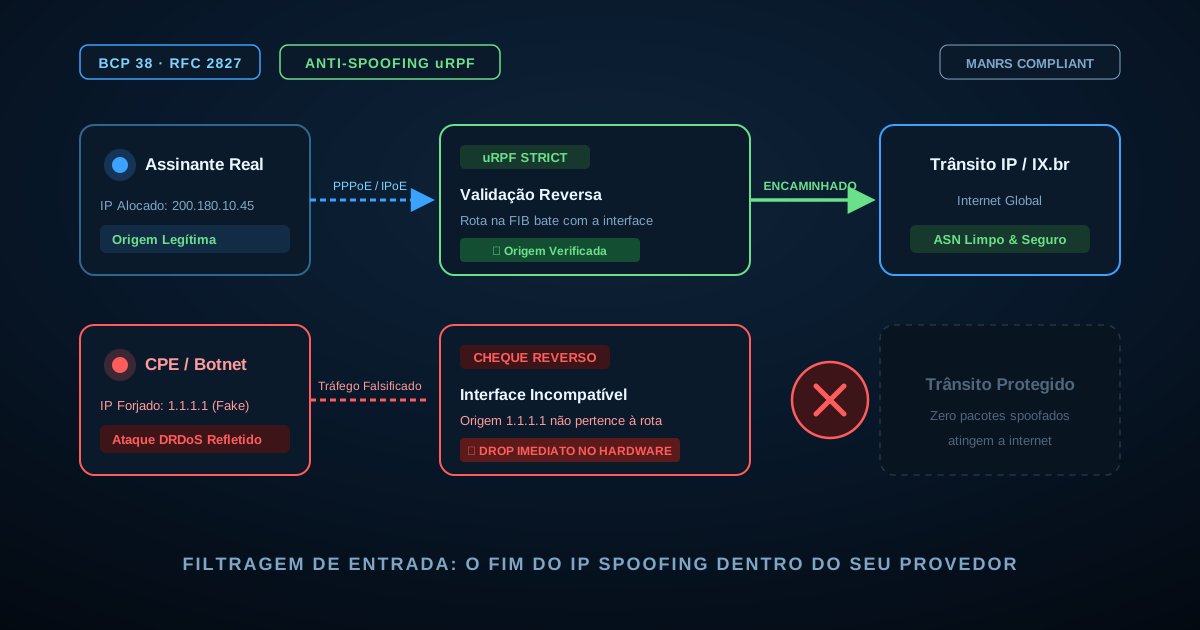
Os relatórios de cibersegurança de 2026 desenham o que os especialistas vêm chamando de "o paradoxo brasileiro": o país se consolidou entre os maiores alvos de ataques de negação de serviço (DDoS) do planeta e, ao mesmo tempo, como um dos maiores exportadores de tráfego malicioso. Picos recentes de mitigação no Brasil já romperam a barreira de múltiplos terabits por segundo, com dezenas de milhares de ataques mirando redes de telecomunicações todos os meses.
Quando um ataque volumétrico estoura, o instinto inicial de quase todo NOC é olhar para o tráfego que entra: scrubbing center, filtros de BGP Flowspec e descarte por blackhole. Mas há um lado dessa conta que mora dentro de casa e que raramente ganha a mesma atenção: o tráfego forjado que sai da rede do seu provedor para atacar terceiros.
O que é IP Spoofing e por que o BCP 38 existe
Em protocolos baseados em UDP (como DNS, NTP, SNMP e CLDAP), quem envia a requisição pode falsificar o endereço IP de origem do pacote (IP spoofing). Se um invasor envia uma requisição de consulta DNS minúscula de 60 bytes fingindo que o IP de origem é o servidor da vítima, o servidor DNS responde para a vítima com uma resposta amplificada de 3.000 ou 4.000 bytes. Multiplique isso por milhões de pacotes e você tem um ataque devastador de reflexão e amplificação (DRDoS).
O detalhe fundamental: esse ataque só funciona se a rede onde o gerador está conectado deixar sair um pacote cujo IP de origem não pertence àquele assinante.
É exatamente para impedir isso que a IETF publicou a RFC 2827, conhecida no setor como BCP 38 (Best Current Practice 38). A regra é elementar: qualquer roteador ou concentrador de borda deve realizar Network Ingress Filtering, descartando imediatamente qualquer pacote cujo IP de origem não corresponda ao bloco legitimamente atribuído àquela conexão.
Se todos os sistemas autônomos adotassem o BCP 38, o IP spoofing simplesmente deixaria de existir na internet pública. No entanto, centenas de provedores no Brasil continuam deixando essa porta escancarada.
O prejuízo prático para o seu provedor
Muitos operadores acreditam que tráfego forjado saindo não é problema seu, já que "o ataque não é contra mim". Na prática da operação, o custo é alto e direto:
- Esgotamento de trânsito e portas de upstream: tráfego malicioso de saída consome banda de upload contratada que deveria atender clientes legítimos.
- Queima de reputação do ASN: operadoras de trânsito e pontos de troca de tráfego (IX.br) monitoram a origem de ataques. Redes que originam spoofing constante sofrem penalizações de roteamento, perda de peering e até desativação unilateral de sessões BGP.
- Inclusão em listas de bloqueio globais: o bloco de IPs do provedor passa a ser listado em bases de reputação internacional, gerando bloqueios para clientes corporativos, falhas de entrega de e-mail e restrições em CDNs e plataformas de streaming.
- Exigência de conformidade: iniciativas como o MANRS (Mutually Agreed Norms for Routing Security), amplamente apoiadas pelo NIC.br e CERT.br, colocam a filtragem anti-spoofing como requisito obrigatório de governança para qualquer rede autônoma.
Como o uRPF funciona na prática
A ferramenta mais eficiente e consolidada para aplicar BCP 38 em roteadores de borda e concentradores de acesso é o uRPF (Unicast Reverse Path Forwarding).
Em vez de apenas consultar a tabela de rotas (FIB) para saber para onde enviar o pacote com base no destino, o roteador faz uma verificação reversa: ele inspeciona o endereço de origem do pacote que acabou de entrar por uma interface e checa se ele usaria essa mesmíssima interface para rotear pacotes de volta àquele IP.
Existem dois modos principais:
- uRPF Strict Mode (Rigoroso): o pacote só é aceito se a interface de entrada for exatamente a rota preferida de retorno na tabela de roteamento. É o modo perfeito para concentradores de acesso de clientes (PPPoE, IPoE, CGNAT e circuitos dedicados single-homed), onde cada assinante só pode originar tráfego do IP específico que recebeu na autenticação.
- uRPF Loose Mode (Flexível): o roteador aceita o pacote se o IP de origem existir na tabela de rotas, independentemente da interface pela qual ele entrou. É útil em links com múltiplas operadoras de trânsito (multihomed) onde há roteamento assimétrico, servindo principalmente para descartar IPs não roteáveis, endereços privados (RFC 1918) e prefixos bogon.
Checklist para aplicar anti-spoofing esta semana
Implementar BCP 38 não exige comprar caixas novas; exige apenas ativar os recursos que seus roteadores atuais já suportam:
- Ative uRPF Strict nos concentradores PPPoE/IPoE: seja em MikroTik RouterOS (
rp-filter=strictnos perfis PPP), Huawei VRP (ip verify source reachability-via rxnas subinterfaces), Cisco ou Juniper. Se a sessão PPPoE entregou o IP200.x.x.50, qualquer pacote vindo daquele túnel com IP diferente é descartado no hardware antes de tocar a rede. - Filtre RFC 1918 e Bogons na saída da sua borda: crie ACLs rígidas na interface com seus links de trânsito IP e IXs descartando explicitamente pacotes com origem em
10.0.0.0/8,172.16.0.0/12,192.168.0.0/16,100.64.0.0/10(CGNAT) e127.0.0.0/8. Endereço privado não tem motivo para trafegar para fora do seu AS. - Valide a conformidade com o Spoofer Project: o CAIDA disponibiliza a ferramenta gratuita Spoofer, recomendada pelo CERT.br e MANRS. Instale em uma estação de teste conectada como cliente comum e rode o teste: a ferramenta tenta disparar pacotes forjados e gera um relatório dizendo se o seu AS permite ou bloqueia IP spoofing.
- Monitore descartes de uRPF no Zabbix: equipamentos de rede contabilizam os pacotes barrados por uRPF. Coletar esses contadores no monitoramento permite ao NOC identificar em tempo real clientes com CPEs ou computadores infectados tentando participar de ataques distribuídos.
Fechar a saída é parte da estabilidade
Um provedor respeitado no mercado não é apenas aquele que tem latência baixa nos jogos, mas aquele cuja infraestrutura é estável e confiável para a comunidade da internet. Garantir que sua rede não seja usada como arma de ataque protege sua banda, seus clientes e o seu ASN.
Para acompanhar a saúde dos seus links de trânsito, descartes de borda e o comportamento do tráfego em tempo real, veja como o NOC Geomap visualiza enlaces e status de rede no mapa.
Fontes: CERT.br — Práticas de Segurança para Administradores de Redes, NIC.br — Projeto BCP Brasil, MANRS — Guide for Network Operators, IETF RFC 2827 / BCP 38.